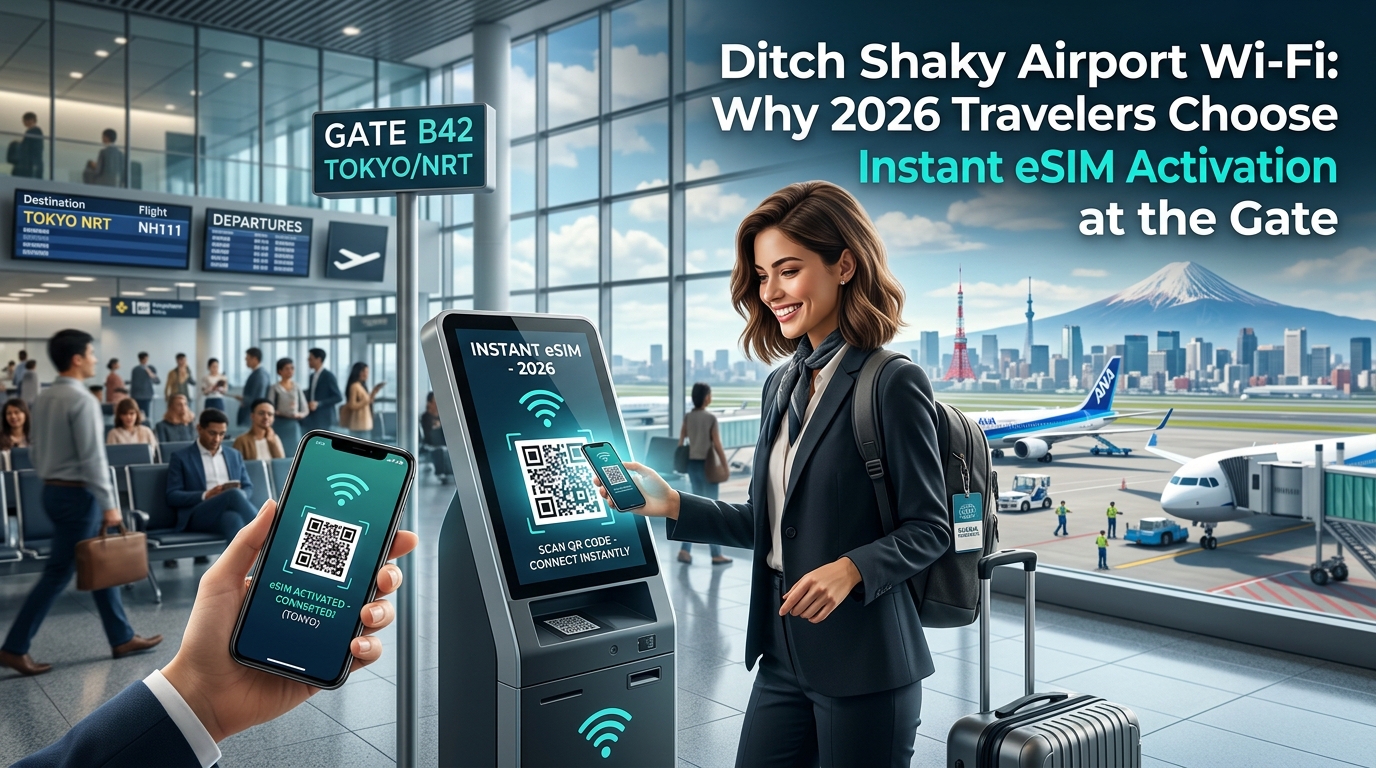
Havalimanı Wi-Fi Yanılsaması: Captive Portal'lar ve Oturum Limitleri Modern Gezginleri Neden Yarı Yolda Bırakıyor?
Onlarca yıldır uçaktan iniş ritüeli hiç değişmedi: Uçak tekerlekleri piste değer, emniyet kemeri ikaz sesi duyulur ve yüzlerce yolcu içgüdüsel olarak Uçak Modu'nu kapatıp ücretsiz havalimanı Wi-Fi ağını aramaya başlar. Araç çağırma uygulamalarına, otel rezervasyonlarına ve acil iş iletişimlerine kesintisiz bir kapı açması beklenen bu süreç, genellikle dijital bir eziyete dönüşür.
Havalimanlarındaki halka açık ağlar; kritik öneme sahip, düşük gecikmeli (low-latency) bağlantılar için tasarlanmamıştır. Aksine, pazarlama verisi toplama, kullanıcı bilgilerini kaydetme ve sıkı bant genişliği kotaları uygulama amacıyla yapılandırılmıştır.
+------------------+------------------------------+-------------------------------------+
| Küresel Merkez   | Yaygın Sorun Noktası         | Tipik Kullanıcı Etkisi              |
+------------------+------------------------------+-------------------------------------+
| Londra Heathrow  | Çok adımlı pazarlama formları| 45 dakikalık ücretsiz erişim süresi |
| (LHR)            | ve katmanlı hızlar           | sıfırlanmadan önce e-posta ister.   |
+------------------+------------------------------+-------------------------------------+
| New York JFK     | Agresif zaman aşımlı parçalı | Terminaller arası veya kara         |
| (JFK)            | terminal ağları              | ulaşımına geçişte oturum kesilir.   |
+------------------+------------------------------+-------------------------------------+
| Dubai Uluslar.   | Zorunlu mobil SMS doğrulama  | Fatura şokunu önlemek için dolaşım  |
| (DXB)            | adımları                     | kapalıysa SMS doğrulaması başarısız.|
+------------------+------------------------------+-------------------------------------+
| Seul İncheon     | Yüksek temel hızlara rağmen  | Yoğun iniş saatlerinde yüksek       |
| (ICN)            | yoğun ağ tıkanıklığı         | gecikme; güvenli VPN'ler kilitlenir.|
+------------------+------------------------------+-------------------------------------+
| Tokyo Narita     | Katmanlı kullanım şartları ve| Gümrükten varış salonuna geçince    |
| (NRT)            | sık oturum yenilemeleri      | yeniden kimlik doğrulaması gerekir. |
+------------------+------------------------------+-------------------------------------+
Sürtünme Motoru: Captive Portal'lar ve Veri Toplama
En büyük darboğaz, internet erişimi verilmeden önce ağ trafiğini kesen bir web sayfası olan captive portal sistemidir. Londra Heathrow (LHR) veya New York JFK gibi merkezlerde bu portallar, kullanıcıların ayrıntılı anketler doldurmasını, telefon numaralarını paylaşmasını veya atlanamayan 30 saniyelik reklamları izlemesini zorunlu kılar.
Yüksek faturalardan kaçınmak için ana operatörünün yurt dışı dolaşımını (roaming) henüz kapatmış bir yolcu için SMS ile iki faktörlü kimlik doğrulama tam bir çıkmazdır: Doğrulama kodu çevrimdışı durumdaki SIM karta gönderilir ve kullanıcının ağa erişimi tamamen engellenir.
Dahası, bu ağlar kullanıcılara agresif oturum süreleri uygular. Standart bir 30 ila 60 dakikalık oturum sınırı, aktif bağlantıyı hiçbir uyarı vermeden aniden kesebilir. Acil bir kurumsal sunumu tamamlamaya çalışan uluslararası bir iş insanı veya bilmediği bir terminal çıkışında Uber çağırmaya çalışan bir turist için, işlem ortasında Wi-Fi'ın kopması; kaybolan araç talepleri, artan iptal ücretleri veya çöken güvenli VPN oturumları anlamına gelir.
Neden Eski Nesil Terminal Altyapısı 2026 Yolcusunun İhtiyaçlarını Karşılayamıyor?
Modern seyahat altyapısı, arka planda sürekli veri alışverişi gerektirir. Araç çağırma dağıtım sistemleri, canlı döviz çeviriciler, dinamik Apple Wallet biniş kartları ve şifreli mesajlaşma platformları; kapıdan bagaj alım bandına her yürüdüğünüzde paket kaybı yaşayan parçalı erişim noktaları üzerinden stabil şekilde çalışamaz.
Modern gezginler, kişisel verilerini güvensiz ve şifrelenmemiş havalimanı erişim noktalarına teslim etmek yerine, halka açık altyapıyı tamamen devre dışı bırakıyor. MollySIM gibi çözümler, uçak kapıya yanaştığı anda doğrudan yerel Tier-1 baz istasyonlarına bağlanır.
Üstelik yoğun seyahat günlerinde yüksek hızlı veri kotası azalsa bile, MollySIM 384 kbps Adil Kullanım Politikası (FUP) taban hızını korur. Bu hız, geleneksel sağlayıcıların sunduğu standart 128 kbps kısıtlamasından üç kat daha hızlıdır. Böylece Google Haritalar navigasyonu, Uber araç eşleştirmesi ve Apple Pay kimlik doğrulaması gibi temel hafif araçlar asla aksamaz ve havalimanı Wi-Fi piyangosu tamamen tarihe karışır.
Siber Güvenlik Analizi: Transit Wi-Fi Ağlarında MITM Saldırıları, Sahte Erişim Noktaları (Rogue AP) ve SMS OTP Riskleri
🇯🇵 Japan High-Speed Travel eSIM & SIM Plans
Instant QR code activation, hotspot enabled, with guaranteed 384kbps fallback speed to keep Maps & Digital Wallets active.
Yoğun transit merkezlerindeki halka açık Wi-Fi ağları, doğası gereği "sıfır güven" (zero-trust) gerektiren mayın tarlalarıdır. Binlerce geçici cihaz, istemci yalıtımı (client isolation) olmaksızın açık bir yayın alanını paylaşır. Bu durum, düşük çabayla yüksek etkili siber saldırılar gerçekleştirmek için ideal bir zemin hazırlar. Kullanıcılar şartlar ve koşullar içeren bir captive portalın temel bir güvenlik sunduğunu varsaysa da gerçekte açık 802.11 ağları, bağlı istemciler arasında kriptografik bir ayrım sağlamaz.
1. Sahte İkiz (Evil Twin) Saldırıları ve Rogue Access Point Kurulumları
Uluslararası terminallerdeki en yaygın tehdit Evil Twin (Sahte İkiz) saldırısıdır. Siber saldırganlar, özel yolcu salonlarına (lounge) veya yemek alanlarına pille çalışan donanım araçları (örneğin Wi-Fi Pineapple) yerleştirerek Gate_Free_HighSpeed_WiFi gibi sahte SSID'ler yayınlar veya terminalin resmi ağ adını birebir kopyalar.
Standart tüketici cihazları ağın güvenilirliğinden ziyade sinyal gücüne öncelik verdiği için, akıllı telefonlar genellikle saldırganın sahte erişim noktasına otomatik olarak bağlanır. Bağlantı kurulduktan sonra:
- Saldırgan, varsayılan ağ geçidini (gateway) ve yerel DNS çözümleyicisini kontrol eder.
- Trafik, SSL/TLS stripping (örneğin
mitmproxyveyabettercapgibi araçlar kullanılarak) gerçekleştiren şeffaf proxy'ler üzerinden yönlendirilir ve güvenlihttps://istekleri mümkün olan yerlerde şifrelenmemişhttp://seviyesine düşürülür. - Otel sadakat programlarına, havayolu portallarına veya HSTS koruması olmayan sitelere giriş yapan yolcular, açık metin kimlik bilgilerini ve oturum belirteçlerini (token) saldırgana kaptırır.
2. ARP Önbellek Zehirlemesi ve Paket Dinleme (Packet Sniffing)
Orijinal ve havalimanı onaylı Wi-Fi ağlarında bile ağ segmentasyonunun bulunmaması, aynı alt ağdaki kötü niyetli kişilerin Adres Çözümleme Protokolü (ARP) sahteciliği saldırıları başlatmasına olanak tanır. Saldırgan, yerel ağ anahtarına (switch) sahte ARP yanıtları göndererek kendi MAC adresini yasal varsayılan ağ geçidinin IP adresiyle eşleştirir.
Bu durum saldırganı sessiz bir aracı (Ortadaki Adam - Man-in-the-Middle) konumuna getirir; kurumsal erişim anahtarlarını ve kredi kartı verilerini çalmak için tasarlanmış birebir sahte oltalama sayfalarına yönlendirmeler yaparak gerçek zamanlı paket denetimi, oturum ele geçirme ve DNS önbellek zehirlemesi gerçekleştirmesini sağlar.
3. Transit Sırasında SMS OTP Güvenlik Açığı Döngüsü
Halka açık transit Wi-Fi ağları üzerinden SMS tabanlı İki Faktörlü Kimlik Doğrulamaya (2FA/OTP) güvenmek, çok kanallı ciddi saldırı vektörlerine yol açar:
- Kimlik Bilgisi Senkronizasyon Bozukluğu: Saldırgan ele geçirilmiş bir Wi-Fi portalı üzerinden web oturumunu dinlerken, şifrelenmemiş bir dolaşım köprüsü üzerinden tetiklenen herhangi bir SMS doğrulaması; kullanıcı terminal içinde faaliyet gösteren geniş çaplı SS7/Diameter sinyal açıkları veya yerel IMSI yakalayıcılar (IMSI-catchers) tarafından hedeflenmişse kolayca ele geçirilebilir.
- Çalınan Çerezlerle Oturum Ele Geçirme: Güvenliği ihlal edilmiş bir Wi-Fi bağlantısı üzerinden geçerli bir oturum çerezini ele geçiren saldırgan, SMS OTP zorunluluğunu tamamen atlayarak yeni bir giriş uyarısı tetiklemeden kurumsal Slack, Gmail veya bulut ortamlarına doğrudan erişim kazanır.
Tehdit Karşılaştırması: Transit Havalimanı Wi-Fi vs. GSMA Hücresel Mimarisi
| Tehdit Vektörü | Halka Açık Havalimanı Wi-Fi (802.11b/g/n/ac) | GSMA Standartlarında Hücresel / Seyahat eSIM |
|---|---|---|
| Havadan Veri Şifreleme | Çoğunlukla Yok (Açık/Şifresiz) veya Paylaşımlı WPA2 PSK | Uçtan uca donanım şifrelemesi (3GPP standartları ile AES-128/256) |
| Kimlik Doğrulama Protokolü | Captive Portal / Zayıf MAC filtreleme | eUICC donanım enklavı ve AKA protokolü ile karşılıklı kimlik doğrulama |
| Sahte Erişim Noktası (Rogue AP) Riski | Aşırı Yüksek (SSID sahteciliği, Evil Twin) | Neredeyse Sıfır (Baz istasyonları çekirdek ağ üzerinden kriptografik olarak doğrulanır) |
| Alt Ağ (Subnet) İstemci Görünürlüğü | Yüksek (Cihazlar yerel alt ağdaki diğer tüm cihazlar tarafından görülebilir) | Sıfır (Tamamen donanım düzeyinde yalıtılmış noktadan noktaya veri tüneli) |
| DNS Ele Geçirme Riski | Yüksek (Yerel sahte DHCP/DNS sunucuları) | Engellenmiş (Operatör tarafından atanan doğrudan güvenli DNS çözümleyicileri) |
eSIM ile Donanım Düzeyinde Güçlendirilmiş Hücresel Güvenlik
Halka açık Wi-Fi'ın aksine modern hücresel bağlantı, katı 3GPP ve GSMA standartlarına dayanır. MollySIM üzerinden sağlanan bir eSIM kapıda yerel Tier-1 ortak baz istasyonlarına bağlandığında, Kimlik Doğrulama ve Anahtar Anlaşması (AKA) protokolü tarafından yönetilen donanım şifreli bir tünel kurar.
Cihaza gömülü eUICC çipi, terminalde bulunan kötü niyetli aktörler tarafından fiziksel olarak çıkarılamayan veya kopyalanamayan benzersiz kriptografik anahtarlar barındırır. 4G LTE veya 5G NR bantları üzerinden iletilen her veri paketi, güçlü şifreleme paketleri (AES-128/256 veya SNOW 3G gibi) kullanılarak radyo erişim katmanında şifrelenir ve mobil oturumları çevredeki dinleyicilere karşı tamamen izole eder.
Ayrıca bu hücresel güvenlik kalkanını sürdürmek, kesintisiz bir veri akışı gerektirir. Rakipler yüksek hızlı kotalar bittiğinde bağlantıyı tamamen keserken veya kullanıcıları 128 kbps gibi kullanılamaz hızlara düşürerek çaresiz yolcuları tehlikeli halka açık Wi-Fi ağlarına mecbur bırakırken; MollySIM 384 kbps Adil Kullanım Politikası (FUP) taban hızı sunar.
Bu 3 kat hızlı tampon; kritik güvenlik el sıkışmalarının, TLS/SSL sertifika doğrulamalarının, kurumsal sıfır güven VPN tünellerinin ve Apple Pay ile bankacılık uygulamaları için şifreli belirteç alışverişlerinin cihazı şifrelenmemiş terminal altyapısına maruz bırakmadan sorunsuz çalışmasını sağlar.
Havalimanı Halka Açık Wi-Fi vs. Cep Wi-Fi (Pocket Wi-Fi) vs. Uluslararası Seyahat eSIM'i: 2026 Karşılaştırması
Uluslararası seyahatlerde doğru bağlantı yöntemini seçmek; hız, operasyonel yük ve saf kriptografik güvenlik dengesini iyi kurmayı gerektirir. Geleneksel gezginler genellikle captive portal içeren havalimanı Wi-Fi'larına veya pahalı günlük operatör dolaşım paketlerine yönelirken, sınır ötesi modern veri dünyası sıfır güven ortamları ve sıfır sürtünmeli geçişler için tasarlanmış bir mimari talep eder.
Aşağıdaki tablo, dört temel seyahat bağlantı modelini teknik, operasyonel ve finansal boyutlarıyla karşılaştırmaktadır:
| Değerlendirme Kriteri | Havalimanı Halka Açık Wi-Fi | Operatör Uluslararası Dolaşım | Fiziksel Cep Wi-Fi (MiFi) | MollySIM Seyahat eSIM'i |
|---|---|---|---|---|
| Kurulum Zorluğu | Yüksek (Captive portal'lar, SMS doğrulaması, kişisel veri toplama formları) | Düşük (Sıfır kurulum, ancak iniş sonrası operatör sinyal onayı gerektirir) | Yüksek (Havalimanı gişesinde teslim alma/iade kuyrukları, cihaz şarjı, eşleştirme) | Ultra Düşük (Kalkıştan önce anında QR veya uygulama içi tek dokunuşla kurulum) |
| Kriptografik Güvenlik | Savunmasız (Açık şifresiz 802.11 veya zayıf WPA2/3, ARP/DNS zehirlenmesine açık) | Yüksek (3GPP AKA hücresel donanım şifrelemesi) | Orta (Şifreli WPA2/3 Wi-Fi bağlantısı, ancak yerel kablosuz dinlemeye açık) | En Yüksek (Yerel Tier-1 partner baz istasyonları üzerinden doğrudan eUICC donanım AKA şifrelemesi) |
| Hız ve Gecikme Dinamikleri | Son Derece Değişken (1 Mbps altından 20 Mbps'ye kadar, yüksek jitter, yoğun saatlerde ciddi kısıtlama) | Yüksek (LTE/5G, ancak ev ağı üzerinden yönlendirme nedeniyle genellikle yüksek gidiş-dönüş gecikmesi) | Orta - Yüksek (LTE/5G yerel hızlar; yerel Wi-Fi atlama mesafesinden kaynaklanan ekstra 5–15 ms gecikme) | Yerel Tier-1 5G/4G Hızları (Düşük gecikme süresi için doğrudan yerel çıkış yönlendirmesi) |
| Çoklu Aktarma/Hub Yönetimi | Sürekli Başarısız Olur (Her aktarma havalimanında yeniden portal girişi gerektirir) | Otomatik (Kusursuz, ancak bölge başına katlanan günlük sabit ücretler yaratır) | Zayıf (Router içinde ülkeye özel SIM değişimleri veya çok bölgeli kiralamalar gerektirir) | Otomatik (Bölgesel profiller küresel aktarma merkezlerinde manuel müdahale olmadan çalışır) |
| GB Başına / Günlük Maliyet | Ücretsiz (Davranışsal veri toplama ve reklam gösterimleri ile monetize edilir) | Günlük 10,00 - 15,00 $ (Büyük yerel operatörlerde haftalık 50 - 100 $+) | Günlük 8,00 - 14,00 $ artı depozito, teslimat ve iade kargo ücretleri | Şeffaf, düşük GB başına ön ödemeli fiyatlandırma (Günlük taahhüt veya sözleşme yok) |
| Kota Bittiğinde Güvenlik Ağı | Yok (30–60 dakikalık oturum sınırlarından sonra anında bağlantı kesilmesi veya atılma) | Ağır aşım ücretleri (15–30 $/GB) veya operatör koşullarına bağlı olarak tamamen kesilme | 64–128 kbps'ye sert hız düş |
🇯🇵 Japan High-Speed Travel eSIM & SIM Plans
Instant QR code activation, hotspot enabled, with guaranteed 384kbps fallback speed to keep Maps & Digital Wallets active.