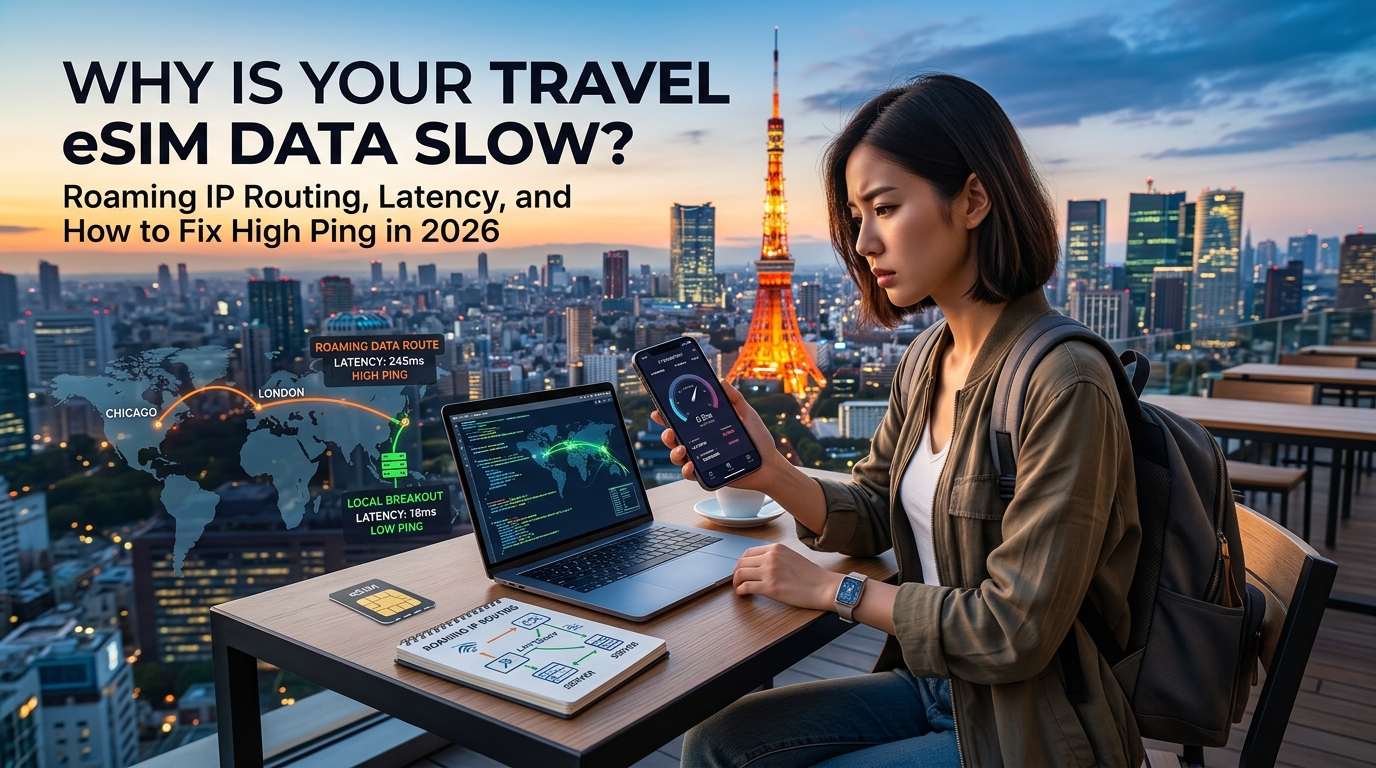
5G-illusionen: Bandbredd vs. latens och varför full täckning ändå kan lagga
Alla internationella resenärer har upplevt denna moderna tekniska paradox: du kliver av ett långflyg i Tokyo, London eller Bangkok, aktiverar ditt rese-eSIM och kastar ett öga på statusfältet. Det visar fyra stabila staplar av 5G-uppkoppling. Du kör ett snabbt Speedtest och mätaren flyger upp till imponerande 120 Mbps i nedladdningshastighet.
Men i samma sekund som du försöker boka en resa med Grab eller Uber, bekräfta en tågbiljett eller godkänna en tvåfaktorsautentisering (2FA) i din bankapp fastnar gränssnittet i en oändlig laddningssnurra.
Problemet beror på ett fundamentalt missförstånd kring mobil nätverksprestanda: att förväxla signalstyrka och bandbredd med nätverkslatens.
+-----------------------------------------------------------------------------------+
| 5G-ILLUSIONEN: Hög bandbredd ≠ Snabb responstid                                  |
|                                                                                   |
|  [Telefon] === Lokal 5G-länk (Snabb: 5 ms) ===> [Lokal mast]                      |
|                                                    |                              |
|                                                    v (Flaskhalsen för latens)    |
|  [Målserver] <=== 10 000+ km Roaming-loop ===== [Hemnätverkets Gateway]          |
+-----------------------------------------------------------------------------------+
Signalstaplar vs. genomströmning vs. Round-Trip Time (RTT)
För att diagnosticera varför din uppkoppling känns seg underlättar det att separera de tre primära skikten i mobil dataöverföring:
- Signalstyrka (RSRP/RSSI): Staplarna på din telefon mäter enbart den fysiska radiofrekvenslänken (RF) mellan din enhet och närmaste lokala mobilmast (gNodeB i 5G eller eNodeB i 4G LTE). Det visar hur tydligt din telefon "hör" masten, inte hur snabbt internetstamnätet bakom masten bearbetar data.
- Genomströmning (Bandbredd / Mbps): Mäts i megabit per sekund och representerar volymkapaciteten i din dataledning. En anslutning på 100 Mbps gör att stora kontinuerliga filer – som en 4K-ström på Netflix – buffras snabbt så snart strömmen väl har startat.
- Latens (Ping / Round-Trip Time): Mäts i millisekunder (ms) och är den fysiska tiden det tar för ett enskilt datapaket att färdas från din smartphone till en fjärrserver och returnera en bekräftelse (ACK).
| Mätvärde | Vad det mäter | Påverkan på verklig användning under resor |
|---|---|---|
| Hög bandbredd, hög latens (t.ex. 100 Mbps / 650 ms ping) | Stor dataledning med långsam reaktionstid | Videoströmning buffras utmärkt, men interaktiva appar (Uber, Kartor, Apple Pay) slutar fungera eller laggar kraftigt. |
| Låg bandbredd, låg latens (t.ex. 5 Mbps / 35 ms ping) | Smal dataledning med omedelbar reaktionstid | Webbsidor laddas direkt, 2FA-koder valideras omedelbart och kartnavigeringen förblir helt sömlös. |
Varför interaktiva appar havererar vid anslutningar med hög latens
Moderna mobilappar skickar inte en enda kontinuerlig dataström; de förlitar sig på dussintals snabba, sekventiella API-anrop och säkerhetsförhandlingar.
När du öppnar en taxi- eller navigeringsapp initierar din telefon en krypterad TLS 1.3-handskakning, validerar säkerhetscertifikat, skickar geolokaliseringskoordinater, hämtar dynamiska kartrutor och gör förfrågningar mot servrar för dynamisk prissättning. Om ditt nätverk har en RTT på 600 ms tar en process som kräver sex sekventiella fram-och-tillbaka-anrop nästan fyra hela sekunder bara för att förhandla om anslutningen – oavsett om din nedladdningshastighet är 10 Mbps eller 500 Mbps.
Interaktiv TLS/API-förfrågningskedja (6 tur-och-retur-resor x latens):
- Lokal låglatensrutt (40 ms RTT):   [======] 240 ms (Omedelbar laddning)
- Dålig roamingrutt (600 ms RTT):     [====================================] 3 600 ms (App-timeout)
Denna strukturella fördröjning är också anledningen till att aggressiva datastrypningar slår så hårt mot resenärer. Många budgetleverantörer av rese-eSIM stryper anslutningen till obrukbara 128 kbps så snart den dagliga datapotten är slut – en hastighetsnivå där hög latens får HTTPS-anslutningar att göra timeout helt och hållet.
Moderna Tier-1-dataleverantörer som MollySIM upprätthåller i stället en optimerad Fair Use Policy (FUP) med en basnivå på 384 kbps. Vid 384 kbps – tre gånger marknadsstandarden – slutförs kritiska nätverkshandskakningar för Google Maps-navigering, meddelandeappar och Apple Pay-verifieringar pålitligt även när den ordinarie höghastighetsdatan har förbrukats.
Den verkliga boven: Internationell paketdirigering vid roaming
Om den lokala 5G-masten bara står några hundra meter bort, varför drabbas telefonen då av svarstider som påminner om ett uppringt modem?
Flaskhalsen är sällan det lokala trådlösa spektrumet. I stället handlar det om hur dina datapaket dirigeras över internationella gränser. När du använder standardiserade rese-eSIM utsätts din trafik ofta för föråldrade telekominfrastrukturer som skickar dina förfrågningar ett halvt varv runt jorden innan de når tillbaka till din telefon.
Under huven: Hur hemdirigerad (Home-Routed) roaming skapar hög ping
🇯🇵 Japan High-Speed Travel eSIM & SIM Plans
Instant QR code activation, hotspot enabled, with guaranteed 384kbps fallback speed to keep Maps & Digital Wallets active.
För att förstå varför ditt rese-eSIM känns långsamt trots full signal måste vi titta på den underliggande cellulära 3GPP-roamingarkitekturen. När du använder mobildata utomlands interagerar din telefon med två separata telekomentiteter:
- VPLMN (Visited Public Land Mobile Network): Den lokala operatören som tillhandahåller den fysiska radiolänken (t.ex. NTT Docomo i Japan, Vodafone i Storbritannien eller AT&T i USA).
- HPLMN (Home Public Land Mobile Network): Den underliggande operatören som utfärdade den IMSI-profil (International Mobile Subscriber Identity) som finns inbäddad i ditt eSIM.
Hemdirigerad (Home-Routed, HR) vs. Lokal Breakout (LBO)
Telekombranschen använder i huvudsak två metoder för att hantera internationell abonnenttrafik:
| Roamingarkitektur | Hur datatrafiken flödar | Typisk latens | Var du når det öppna nätet |
|---|---|---|---|
| Home-Routed (HR) | Enhet $\rightarrow$ VPLMN $\rightarrow$ Krypterad GTP-tunnel $\rightarrow$ Undervattenskablar $\rightarrow$ HPLMN-kärnnät $\rightarrow$ Internet | 350 ms – 900 ms | Landet där IMSI har sitt ursprung (t.ex. Polen, Österrike, Hongkong) |
| Local Breakout (LBO) | Enhet $\rightarrow$ VPLMN $\rightarrow$ Lokal regional Edge Gateway (UPF/PGW) $\rightarrow$ Internet | 15 ms – 60 ms | Landet du fysiskt befinner dig i |
Vid vanlig Home-Routed (HR) roaming – standardarkitekturen hos cirka 90 % av alla budgetåterförsäljare av rese-eSIM – tillåts det besökta nätverket (VPLMN) inte att släppa ut dina datapaket direkt till internet.
I stället kapslas varje DNS-uppslag, TCP-synkronisering och TLS-handskakning in i en GPRS Tunneling Protocol (GTP)-session. Denna session dirigeras över internationella IPX-nätverk (IP Exchange) och transoceaniska fiberkablar tillbaka till hemoperatörens Packet Data Network Gateway (PGW) i 4G LTE eller User Plane Function (UPF) i 5G. Först efter att ha nått denna hem-gateway släpps din förfrågan ut på det publika internet.
Verklig påverkan: Tokyo till Warszawa och tillbaka
Föreställ dig ett vanligt scenario: du landar på Narita-flygplatsen i Tokyo och ansluter till en lokal SoftBank- eller Docomo 5G-mast med ett generiskt rese-eSIM köpt på nätet.
I bakgrunden kan denna budgetleverantör sälja grossist-IMSI:er med ursprung hos en operatör i Polen eller Israel för att hålla sina inköpskostnader nere. När du söker efter en tåglinje i Shibuya händer följande:
- Din telefon skickar en förfrågan till mobilmasten i Tokyo (~15 ms).
- Tokyo-masten kapslar in paketet och dirigerar det via transeuropeiska undervattenskablar till en PGW i Warszawa (~230 ms).
- PGW:n i Warszawa frågar Googles servrar, tar emot datan och tunnlar den tillbaka över kontinenterna till Tokyo (~230 ms).
- Total Round-Trip Time (RTT): 475 ms+, enbart för ett enda okomprimerat datapaket.
Eftersom moderna mobilappar gör tiotals sekventiella API-anrop för att bygga upp ett enda gränssnitt förvandlar denna fysiska omväg vad som borde ha varit en blixtsnabb interaktion till en 4–6 sekunders laddningscirkel.
Sekundära symptom: IP-inkonsekvens och trasiga säkerhetshandskakningar
Hög latens är inte den enda bieffekten av hemdirigerade dataslingor. Eftersom din trafik termineras vid HPLMN-gatewayen ser externa servrar din publika IP-adress som härstammande från hemoperatörens land, inte från platsen där du befinner dig fysiskt.
- Sökmotorer ändrar region: När du öppnar Google eller Bing i Tokyo presenteras sökresultaten plötsligt på polska, hebreiska eller kantonesiska.
- Aggressiva CAPTCHA-loopar: Säkerhetsnoder hos Cloudflare och Akamai upptäcker avvikelsen (en enhet som gör japanska geoförfrågningar från ett östeuropeiskt IP-block för bostäder eller mobilnät), vilket utlöser återkommande verifieringsproblem för robotar.
- Bank- och bedrägerilarm: Finansiella appar som Revolut eller Apple Wallet upptäcker en inloggning från en oväntad utländsk IP-adress bara minuter efter en fysisk korttransaktion i en butik, vilket kan leda till att kontot spärras tillfälligt.
När rutter med hög latens kombineras med aggressiv datastrypning havererar anslutningen helt. Om en leverantör stryper din bandbredd till 128 kbps över en GTP-tunnel med 500 ms latens skjuter paketförlusterna i höjden och HTTPS-handskakningar avbryts innan de hinner slutföras.
Det är därför optimerade leverantörer som MollySIM bygger regionala breakouts med låg latens samtidigt som de säkrar uppkopplingen med en Fair Use Policy (FUP) på 384 kbps som basnivå. Även om du skulle nå gränsen för din ordinarie datamängd säkerställer den låga latensen och hastigheten på 384 kbps (3x den gamla branschstandarden) att viktiga lokala tjänster, push-notiser och navigeringsappar fortsätter att fungera utan timeouter.
Verkliga konsekvenser: Hur hög latens förstör VoIP, navigering och arbetsflöden
Hög latens är sällan en isolerad siffra på en skärm vid ett hastighetstest. I praktiken fungerar den som en multiplikator för fel i varje lager av den moderna nätverksstacken. När din fysiska Round-Trip Time (RTT) ökar från optimala 30 ms till 600 ms på grund av interkontinental GTP-routing saktar användarupplevelsen inte bara ner linjärt – den kollapsar exponentiellt under tyngden av standardprotokollens overhead.
Standard Local Breakout (Låg RTT):
Klient [Tokyo] <--- 35 ms ---> Lokal PGW / Server [Tokyo]
Resultat: Snabb TCP/TLS-förhandling, omedelbar dataströmning

Traditionell Home-Routed Roaming (Hög RTT Trombone-routing):
Klient [Tokyo] <==== 350 ms ====> Hem-PGW [Europa] <==== 250 ms ====> Appserver [Tokyo]
Resultat: 600 ms bas-RTT; TCP + TLS-handskakningar kräver 1,8 s+ innan första byten överförs
Handskakningsmultiplikatorn på protokollnivå
Varje ny säker anslutning kräver en sekvens av fram-och-tillbaka-förhandlingar innan applikationsdata kan skickas:
- TCP 3-vägshandskakning: Kräver 1 hel RTT (SYN, SYN-ACK, ACK).
- Kryptografisk TLS 1.3-förhandling: Kräver ytterligare 1 RTT (ClientHello, ServerHello, Key Exchange). Äldre TLS 1.2-implementationer kräver 2 RTT.
- HTTP/2- eller HTTP/3-multiplexingförfrågningar: Kräver ytterligare turer om Head-of-Line-blockering eller MTU-fragmentering uppstår.
På en lokal anslutning med 30 ms ping tar det ungefär 60 ms till 90 ms att upprätta en säker socket. På ett dåligt dirigerat rese-eSIM med en basping på 550 ms tar exakt samma säkra anslutning över 1,6 till 2,2 sekunder innan en enda byte av innehållet ens kan börja laddas. Om det uppstår paketförluster över en överbelastad mobilmast utlöser TCP-omtransmissionstimers (RTO) en exponentiell backoff, vilket låser anslutningen i flera sekunders frysningar.
1. Försämring av VoIP- och videosamtal (WhatsApp, Zoom, FaceTime)
Realtidskommunikation med ljud och video bygger på UDP-baserade protokoll som RTP (Real-time Transport Protocol) och WebRTC. Till skillnad från filnedladdningar kan röst i realtid inte buffra sekunder av data i förväg; den kräver kontinuerlig och förutsägbar paketleverans inom ett strikt tidsfönster på 150 ms (standarden ITU-T G.114).
| Nätverksmätvärde | Optimal prestanda | Påverkan av felaktig roamingrouting (>450 ms RTT) |
|---|---|---|
| Jitter-buffert | 20–50 ms dynamiskt fönster | Bufferten töms; försenade paket kastas, vilket orsakar hackigt ljud |
| Ljud-codec | Opus / AAC-ELD vid hög bithastighet | Codecen sänks till lägsta bithastighet (t.ex. 6 kbps), vilket ger "robotröster" |
| Ekokompensering | Snabb konvergens | Akustiska ekodämpare faller ur synk på grund av fördröjda ljudreturvägar |
| Samtalsstatus | Stabil session | SIP/WebSockets heartbeat-signaler tappas, vilket ger "Återansluter..."-loopar |
När pingen stiger över 400 ms bryts samtalsrytmen. Samtalsparterna börjar oavsiktligt prata i mun på varandra, jitter-buffertar kastar försenade paket och videocodecs tappar nyckelbildrutor (keyframes), vilket resulterar i grova bildstörningar och frysta skärmar.
2. Livekartor och taxibokningar (Google Maps, Uber, Grab)
Moderna navigeringsappar laddar inte ner hela kartor som enskilda filer; de strömmar hundratals små vektorrutor, vägnätsnoder och metadata för intressepunkter (POI) asynkront över samtidiga HTTPS-anslutningar.
- Utsvultna kartrutor: När du rullar runt i Google Maps eller Apple Maps skickar telefonen dussintals parallella förfrågningar om kartrutor. Hög latens begränsar genomströmningen för samtidiga anslutningar. I stället för en mjuk panorering möts användaren av tomma grå rutnät medan de kör bil eller går på en okänd gata.
- WebSocket-timeouts för matchmaking: Taxiplattformar som Uber, Grab och Bolt använder kontinuerliga tvåvägs WebSocket-kanaler för att överföra förarens GPS-telemetri, beräkna dynamiska ankomsttider och matcha resor. När RTT överskrider appens interna timeout-tröskel (ofta satt till 1 000 ms för klientens keepalives) antar appen att nätverket är dött. Förarikoner försvinner från skärmen, prisförfrågningar misslyckas och bokningsförsök avbryts mitt i handskakningen.
3. Fjärrarbete och autentiseringsproblem
För affärsresenärer och distansarbetare förstör hög RTT kritiska arbetsflöden:
- Latens i SSH-terminaler: Interaktiva SSH-sessioner (Secure Shell) skickar varje enskilt tangenttryck som ett paket och väntar på att fjärrservern ska skicka tillbaka en ACK. När latensen stiger över 300 ms uppstår en plågsam fördröjning i skrivandet. Över 600 ms tappar terminalmultiplexers som
tmuxteckenbuffertar, och periodiska keepalive-fel kan koppla ner sessionen helt. - Företags-VPN och Zero Trust-timeouts: Företagsgateways (Cisco AnyConnect, GlobalProtect, Cloudflare WARP, WireGuard) etablerar kontinuerliga kryptografiska tunnlar. Felaktiga roaming-IP-adresser och hög ping orsakar omförhandlingar av UDP-tunnlar, MTU-svarta hål och inloggningsavbrott.
- OAuth2 / SSO-omdirigeringsloopar: Identitetsleverantörer (Okta, Microsoft Entra ID, Google Workspace) använder kortlivade autentiseringstokens vid Single Sign-On (SSO). Om TLS-handskakningar över flera nätverkshopp fördröjer tokenutbytet förbi timeoutgränsen avbryts inloggningen och användaren fastnar i en evig inloggningsloop.
Lösningen: Låg latens i kombination med användbar bandbredd
När latensen hålls låg via direkt regional dirigering fungerar dataöverföringen pålitligt – även vid lägre hastigheter. Traditionella eSIM-leverantörer stryper ofta storförbrukare till 128 kbps över rutter med hög latens, vilket orsakar paketförluster som slår ut kritiska tjänster fullständigt.
Moderna, prestandaoptimerade tjänster som MollySIM implementerar i stället lokal Edge-breakout i kombination med en aktiv Fair Use Policy (FUP) med en basnivå på 384 kbps. Eftersom 384 kbps ger 3 gånger högre genomströmning än traditionell 128 kbps-strypning behåller viktiga tjänster som rendering av Google Maps-vektorer, tokenisering i Apple Pay och VoIP-samtal via WhatsApp tillräcklig kapacitet och snabba svarstider för att fungera utan avbrott.
Teknisk felsökning: 5 konkreta steg för att minska latensen på ditt eSIM
Om du befinner dig på resande fot och upplever långsamma laddningstider, appar som inte svarar eller kraftiga ping-toppar behöver du inte nöja dig med dålig prestanda. Även om det fysiska avståndet till breakout-gatewayen sätter en strukturell gräns för latensen beror extra fördröjningar ofta på felkonfigurerade enhetsinställningar, dåliga val av roamingpartner och långsamma rekursiva DNS-servrar.
Följ detta diagnostiska ramverk i fem steg för att optimera din mobilanslutning och eliminera onödiga latensflaskhalsar.
Steg 1: Välj Tier-1-roamingpartner manuellt i nätverksvalet
De flesta rese-eSIM-profiler är inställda på Automatiskt nätverksval, vilket styrs av algoritmer för Least-Cost Routing (LCR). I stället för att ansluta dig till den snabbaste lokala masten kan enheten låsa sig vid en sämre nätverkspartner som erbjuder roamingförmedlaren de billigaste grossistpriserna på data.
Genom att manuellt välja en lokal Tier-1-operatör (t.ex. SoftBank eller NTT Docomo i Japan, EE i Storbritannien eller Telstra i Australien) får du omedelbart tillgång till högre radioprioritet, bättre kapacitet i stamnätet och överlägsen peering.
Steg 2: Kontrollera APN-parametrar och aktivera IPv4/IPv6 Dual-Stack
Ett felaktigt eller generiskt Access Point Name (APN) tvingar mobiltrafiken genom sekundära inkapslingsproxies, vilket ökar din ping. Att köra en föråldrad ren IPv4-stack medför dessutom extra overhead från Carrier-Grade NAT (CGNAT), medan dåligt implementerade rena IPv6-stackar kan utlösa återkommande 464XLAT-protokollöversättningar.
- Gå till inställningarna för Åtkomstpunktsnamn (APN) för din mobilprofil.
- Kontrollera att APN-fältet stämmer exakt överens med leverantörens specifikationer (t.ex. anpassade hostnames snarare än generiska fallback-adresser).
- Om du använder Android, ställ uttryckligen in både APN-protokoll och APN-roamingprotokoll på IPv4/IPv6. Detta aktiverar inbyggd dual-stack-adressering och kringgår operatörens översättningsgateways.
Steg 3: Ersätt operatörens långsamma DNS med krypterade Anycast-servrar
Vid roaming dirigerar många mobiloperatörer dina domänuppslag till rekursiva DNS-servrar med hög latens som står i deras hemland. Det innebär att varje enskild HTTP/3- och TLS-handskakning måste vänta på en 300 ms+ tur-och-retur-DNS-uppslagning innan själva dataöverföringen ens kan starta.
Genom att ersätta systemets DNS med en krypterad Anycast-DNS-resolver – såsom Cloudflare (1.1.1.1) eller Google (8.8.8.8) via DNS-over-HTTPS (DoH) eller DNS-over-TLS (DoT) – hanteras dina domänförfrågningar vid närmaste lokala Edge-server på under 15 ms.
| Operativsystem | Rekommenderad konfigurationsväg | Mål-hostname / IP |
|---|---|---|
| Android (10+) | Inställningar ➔ Nätverk och internet ➔ Privat DNS | 1dot1dot1dot1.cloudflare-dns.com eller dns.google |
| iOS (14+) | Installera en verifierad DoH/DoT-profil eller använd appen 1.1.1.1 | Inbyggd krypterad motor via Cloudflare / Quad9 |
Steg 4: Slå på flygplansläge för att tvinga fram en ny PDP-kontextaktivering
Mobilmodem behåller aktiva Packet Data Protocol (PDP)-kontexter och Evolved Packet Core (EPC)-bärarsessioner i flera timmar. Om du byter plats, växlar mellan master eller råkar ut för ett tillfälligt överlämningsfel kan din anslutning fastna i en suboptimal routingväg eller en degraderad RRC-profil (Radio Resource Control).
- Slå på Flygplansläge och låt det vara aktivt i 30 till 45 sekunder.
- Varför 45 sekunder? En snabb växling på 3 sekunder räcker ofta inte för att släppa basbandsradiolänken. Gen
🇯🇵 Japan High-Speed Travel eSIM & SIM Plans
Instant QR code activation, hotspot enabled, with guaranteed 384kbps fallback speed to keep Maps & Digital Wallets active.