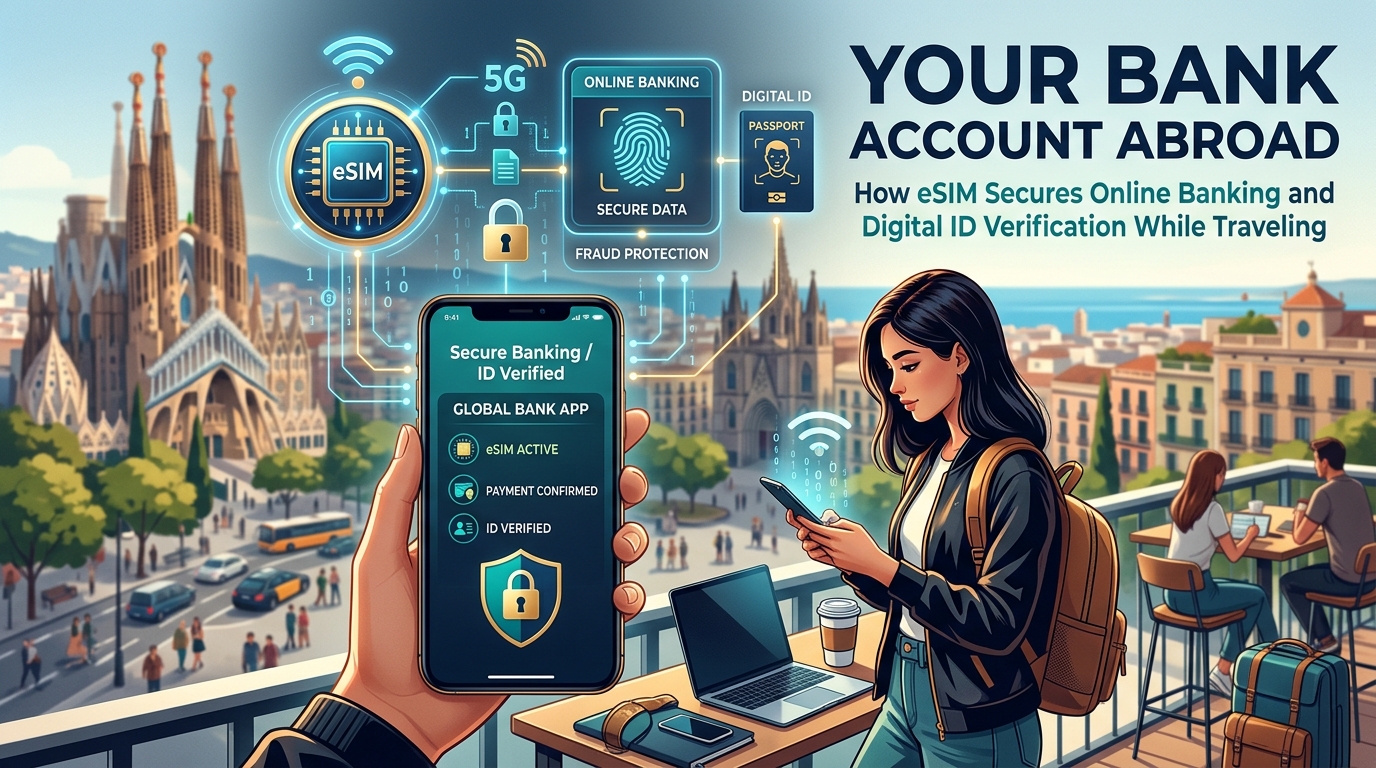
Vaarallinen polku: Miksi perinteiset yhteydet pettävät taloutesi ulkomailla
Ulkomaanmatkailu tuo mukanaan jännittävää seikkailuntuntua, mutta se asettaa myös taloudellisen turvallisuutesi ja digitaalisen identiteettisi alttiiksi riskeille. Yhä vahvemmin verkottuneessa maailmassa pääsy verkkopankkiin, turvallisten maksujen suorittaminen ja kriittisten digitaalisten tunnistautumisprosessien suorittaminen eivät ole enää pelkkiä mukavuustekijöitä, vaan ehdottomia välttämättömyyksiä. Silti monet matkailijat turvautuvat yhteysratkaisuihin – kuten julkisiin Wi-Fi-verkkoihin ja perinteisiin fyysisiin SIM-kortteihin – jotka ovat täynnä haavoittuvuuksia ja rajoituksia. Nämä voivat muuttaa yksinkertaisenkin rahansiirron suureksi riskipeliksi. Perinteiset lähestymistavat luovat merkittäviä tietoturva-aukkoja ja toiminnallisia esteitä, jotka jättävät arkaluontoiset taloustietosi suojattomiksi ja vaarantavat pääsysi tärkeisiin palveluihin.
Julkisen Wi-Fi-verkon petolliset sudenkuopat
Lentokenttien, kahviloiden ja hotellien ilmaisen julkisen Wi-Fi-verkon houkuttelevuutta ei voi kieltää, mutta sen kätevän pinnan alla piilee vakavia uhkia taloudelliselle turvallisuudellesi. Nämä verkot ovat luonnostaan turvattomia ja niistä puuttuu usein riittävä salaus, mikä tekee niistä kyberrikollisten ensisijaisia kohteita.
- Tietojen kaappaus (Data Interception): Salaamattomassa julkisessa verkossa tietosi liikkuvat täysin avoimesti. Tämä tarkoittaa, että kaikki lähettämäsi tai vastaanottamasi tiedot – mukaan lukien pankkitunnukset, luottokorttitiedot ja henkilötunnukset – voidaan helposti kaapata kehittyneillä, helposti saatavilla olevilla työkaluilla. Se vastaa tilannetta, jossa huutaisit pankkitilisi tietoja täydessä huoneessa.
- Mies välissä -hyökkäykset (Man-in-the-Middle, MITM): Yleinen uhka julkisissa Wi-Fi-verkoissa on MITM-hyökkäys, jossa hyökkääjä asettuu laitteesi ja tavoittelemasi palvelimen (kuten pankkisi verkkosivuston) väliin. Hyökkääjä voi salakuunnella viestintääsi, muuttaa tietoja tai jopa ohjata sinut väärennetylle verkkosivustolle, jonka tarkoituksena on varastaa kirjautumistietosi.
- Tietojenkalastelu ja haittaohjelmat: Julkisia Wi-Fi-verkkoja voidaan käyttää tietojenkalasteluyrityksiin tai haittaohjelmien ujuttamiseen laitteeseesi. Kaapattu verkko saattaa ohjata sinut vilpilliselle pankkisivustolle, tai ponnahdusikkuna voi huijata sinut lataamaan haittaohjelman, joka tallentaa näppäinpainalluksesi tai varastaa tietosi.
- Salaamattomuus: Monissa julkisissa Wi-Fi-hotspoteissa ei ole juuri lainkaan salausta, mikä jättää koko selausistuntosi haavoittuvaiseksi. Vaikka pankkisivusto käyttäisi HTTPS-yhteyttä, itse alkuperäinen yhteys Wi-Fi-verkkoon voi vaarantua ja avata oven jatkohyökkäyksille.
Yrittäminen kirjautua pankkiin, maksaa ostoksia tai todentaa henkilöllisyytesi julkisen Wi-Fi-verkon kautta on merkittävä turvallisuusriski, jota yhdenkään matkailijan ei pitäisi aliarvioida.
Perinteisten SIM-korttien piilokulut ja haavoittuvuudet
Julkisten Wi-Fi-verkkojen vaarojen lisäksi perinteiset verkkovierailupalvelut (roaming) ja paikalliset fyysiset SIM-kortit tarjoavat enemmän yksityisyyttä, mutta tuovat mukanaan omia taloudellisia ja toiminnallisia haasteitaan.
Kohtuuttomat verkkovierailumaksut ja epäluotettavat kertakäyttösalasanat (OTP)
Kotimaisen liittymän perinteiseen verkkovierailuun tukeutuminen ulkomailla johtaa usein taloudelliseen ahdinkoon. Kohtuuttomat hinnat datasta, puheluista ja tekstiviesteistä voivat tyhjentää matkabudjettisi nopeasti, jolloin rutiininomaisetkin tilitarkistukset tulevat kalliiksi. Vielä kriittisempää on se, että perinteinen roaming voi johtaa tekstiviestien ja kertakäyttösalasanojen (OTP) epäluotettavaan toimitukseen. Monet pankit ja rahoituslaitokset käyttävät tekstiviestipohjaisia OTP-koodeja kaksivaiheiseen tunnistautumiseen (2FA) kirjautumisten ja siirtojen turvaamiseksi. Jos roaming-yhteytesi pätkii, viivästyy tai kotiverkossasi ilmenee ongelmia, saatat jäädä lukituksi pankkitilisi ulkopuolelle tai et pysty vahvistamaan tärkeää maksua. Lisäksi, jos menetät pääsyn ensisijaiseen numeroosi (esimerkiksi puhelimen katoamisen tai varkauden vuoksi, tai jos koti-SIM suljetaan pitkittyneen ulkomaankäytön takia), pääsyn palauttaminen kyseiseen numeroon liitettyihin tileihin muuttuu painajaiseksi.
Paikallisten fyysisten SIM-korttien sudenkuopat
Vaikka paikallinen fyysinen SIM-kortti saattaa vaikuttaa kustannustehokkaalta vaihtoehdolta, siihen liittyy omat mutkansa:
- Hankinnan ja aktivoinnin vaikeus: Monissa maissa paikallisen fyysisen SIM-kortin hankkiminen vaatii byrokraattista paperisotaa, kuten passin rekisteröintiä, osoitetodistusta ja usein asiointia tietyssä liikkeessä. Tämä vie arvokasta matka-aikaa ja voi olla erityisen haastavaa maissa, joissa ei puhuta englantia.
- SIM-kortin vaihtohuijaukset (SIM Swapping): Kun vaihdat ensisijaisen SIM-korttisi paikalliseen, kotinumerosi lakkaa toimimasta laitteessasi. Tämä luo haavoittuvuusaian SIM-kortin kaappaushyökkäyksille (SIM swapping), joissa huijarit harhauttavat kotimaista operaattoriasi siirtämään numerosi heidän laitteeseensa ja saavat siten pääsyn tekstiviestivahvistuksiisi sekä mahdollisiin pankkitileihisi.
- Pääasiallisen numeron käyttömahdollisuuden menettäminen: Kriittisissä digitaalisissa tunnistautumisprosesseissa monet palvelut vaativat pääsyä pitkäaikaiseen pääasialliseen puhelinnumeroosi. Vaihtaminen paikalliseen SIM-korttiin tarkoittaa, että menetät tilapäisesti tämän yhteyden, jolloin et voi vastaanottaa vahvistuskoodeja tai puheluita koti-identiteettiisi liitetyistä palveluista.
- Epätasaiset datanopeudet: Kaikki paikalliset SIM-kortit eivät tarjoa luotettavaa, nopeaa dataa. Kuvittele tilanne, jossa yrität tehdä tärkeää pankkisiirtoa tai vahvistaa henkilöllisyyttäsi uudessa rahoituspalvelussa, ja yhteytesi katkeaa tai on liian hidas lataamaan tarvittavia todennussivuja. Tässä datayhteytesi luotettavuus nousee ratkaisevaan asemaan. Siinä missä useimmat perus-eSIMit tai paikalliset SIMit tarjoavat nopeuksia, jotka riittävät tuskin viestien lähettämiseen, MollySIMin kaltainen vankka ratkaisu tarjoaa 384 kbps Fair Use Policy (FUP) -nopeusrajoituksen, joka on 3 kertaa nopeampi kuin kilpailijoiden 128 kbps. Tämä parannettu nopeus ei takaa vain sujuvampaa selaamista; se varmistaa, että tärkeät sovellukset, kuten Google Maps (lähimmän pankkiautomaatin löytämiseksi) tai Apple Pay (turvallisiin maksuihin), toimivat viiveettä, mikä vaikuttaa suoraan taloudelliseen toimintavarmuuteesi ulkomailla.
Kaikki nämä perinteiset menetelmät luovat vakavia tietoturva-aukkoja ja käytännön esteitä verkkopankin käytölle, maksujen tekemiselle ja digitaaliselle tunnistautumiselle. Ne jättävät matkailijat alttiiksi kyberuhille, tilien lukkiutumiselle ja turhalle stressille. On selvää, että nykyaikainen, turvallinen ja luotettava yhteysratkaisu ei ole ylellisyyttä, vaan välttämätön perusta talouden turvalliselle hallinnalle maailmalla. Tässä kohtaa eSIM-teknologia nousee moderniksi, korvaamattomaksi ratkaisuksi, joka korjaa nämä haavoittuvuudet ja luo vankan pohjan kaikelle digitaaliselle taloustoiminnalle.
eSIM: Digitaalinen linnoituksesi rahansiirroille ja henkilöllisyyden todentamiselle matkoilla
🇬🇧 United Kingdom High-Speed Travel eSIM & SIM Plans
Instant QR code activation, hotspot enabled, with guaranteed 384kbps fallback speed to keep Maps & Digital Wallets active.
Maailman digitalisoituessa talouden hallinta ja henkilöllisyyden todentaminen verkossa matkustaessa ovat muuttuneet välttämättömyyksiksi. Tämä helppous tuo kuitenkin mukanaan riskejä, erityisesti silloin, kun luotetaan suojaamattomiin yhteyksiin. Tässä eSIM-teknologia muuttuu pelkästä yhteystyökalusta vahvaksi digitaaliseksi linnoitukseksi, joka turvaa arkaluontoiset rahansiirtosi ja kriittiset digitaaliset tunnistautumisprosessisi. Toisin kuin julkisen Wi-Fi-verkon vaarallinen ympäristö, matkakäyttöön tarkoitettu eSIM tarjoaa yksityisen, salatun ja suoran yhteyden internetiin, mikä vähentää huomattavasti alttiuttasi kyberuhille.
Julkisten Wi-Fi-verkkojen sisäänrakennetut haavoittuvuudet
Ymmärtääkseen eSIMin tarjoamat tietoturvaedut on tärkeää hahmottaa julkisiin Wi-Fi-verkkoihin liittyvät vakavat riskit. Nämä lentokentiltä, kahviloista ja hotelleista löytyvät usein ilmaiset yhteyspisteet vetävät kyberrikollisia puoleensa kuin magneetti. Kun yhdistät julkiseen Wi-Fi-verkkoon, tietosi kulkevat jaetun, usein salaamattoman verkon kautta, johon kaikilla muilla samassa verkossa olevilla on pääsy. Tämä luo otollisen maaperän erilaisille hyökkäyksille:
- Mies välissä -hyökkäykset (MitM): Hyökkääjät voivat siepata, lukea ja jopa muokata laitteesi ja vierailemiesi sivustojen – mukaan lukien verkkopankkien – välillä kulkevaa dataa. He voivat huijata sinut liittymään väärennettyyn tukiasemaan, joka näyttää aidolta verkolta.
- Tietojen nuuskinta ja pakettien kaappaus: Ilman salausta kuka tahansa samassa verkossa oleva voi perusohjelmistoilla "salakuunnella" verkkoliikennettäsi ja mahdollisesti tallentaa kirjautumistietoja, luottokorttinumeroita ja muita henkilökohtaisia tietoja.
- Haittaohjelmien levittäminen: Saastuneita julkisia Wi-Fi-verkkoja voidaan käyttää haittaohjelmien asentamiseen laitteeseesi, mikä voi johtaa tietovarkauteen tai järjestelmän hallinnan menetykseen.
- Hallinnan puute: Sinulla ei ole mahdollisuutta hallita julkisen Wi-Fi-verkon suojausprotokollia, palomuuriasetuksia tai palvelimien eheyttä, joten verkon luotettavuuden varmistaminen on mahdotonta.
Pankkitilille kirjautuminen, maksun suorittaminen tai arkaluontoisten asiakirjojen lähettäminen tällaisessa verkossa vastaa omien henkilötietojen huutamista väkijoukossa – se on sietämätön riski kenelle tahansa matkailijalle.
eSIM: Yksityinen, salattu datatunneli
Täysin toisin toimii matka-eSIM, joka muodostaa yksityisen, salatun ja suoran yhteyden luotettavaan, operaattoritason mobiiliverkkoon. Tämä perustavanlaatuinen ero on sen ylivoimaisen turvallisuuden ydin:
- Suora yhteys operaattoriin: eSIM yhdistää suoraan mobiiliverkko-operaattorin infrastruktuuriin ohittaen jaetut julkiset reitittimet ja palvelimet. Tämä poistaa julkisen Wi-Fi-verkon luoman "välikäden" ja pienentää MitM-hyökkäysten riskiä huomattavasti.
- Mobiiliverkkojen vahvat suojausprotokollat: Nykyaikaiset mobiiliverkot (3G, 4G LTE, 5G) on rakennettu vahvojen suojausstandardien varaan, mukaan lukien kehittynyt radiotien tiedonsiirron salaus. Tietosi salataan suoraan laitteeltasi operaattorin verkkoon asti, jolloin ulkopuolisten on erittäin vaikea siepata tai purkaa niitä.
- Oma kaistanleveys: Toisin kuin julkisessa Wi-Fi-verkossa, jossa kaistanleveys jaetaan kaikkien käyttäjien kesken, eSIM tarjoaa laitteellesi suoran yhteyden tukiasemaan, mikä takaa nopeuden ohella eristetymmän datapolun.
- Vähäisempi näkyvyys uhille: Koska eSIM ei ilmoita laitteesi läsnäolosta paikallisessa jaetussa lähiverkossa, laitteesi on huomattavasti huomaamattomampi haavoittuvuuksia etsiville hyökkääjille.
Tämä suojattu datatunneli on elintärkeä kaikelle arkaluontoiselle verkkotoiminnalle ulkomailla.
Ensiluokkaisen tärkeää pankkiasioille, maksuille ja digitaaliselle tunnistautumiselle
eSIMin tarjoama suojattu yhteys ei ole vain mukavuustekijä; se on ehdoton vaatimus taloudellisen turvallisuuden ja digitaalisen identiteetin eheyden ylläpitämiseksi matkoilla.
- Pankkisovellusten käyttö: Tarkastitpa saldoa, teit kansainvälisiä siirtoja tai hallinnoit sijoitussalkkuja, pankkisovelluksesi vaatii täysin suojatun yhteyden. eSIM varmistaa, että kirjautumistietosi, maksutietosi ja henkilökohtaiset taloustietosi pysyvät luottamuksellisina eivätkä joudu salakuuntelun kohteeksi.
- Verkkomaksujen suorittaminen: Lentolippujen ostosta majoituksen maksamiseen tai digitaalisten lompakoiden, kuten Apple Payn ja Google Payn, käyttämiseen – turvalliset verkkomaksut ovat välttämättömiä. Luotettava ja suojattu eSIM-yhteys, kuten MollySIMin tarjoama 384 kbps reilun käytön (FUP) nopeusrajoitus (3x nopeampi kuin kilpailijoiden 128 kbps), varmistaa näiden maksutapahtumien sujuvan suorittamisen ilman turhauttavia viiveitä. Tämä parannettu nopeus on ratkaiseva paitsi helppouden, myös aikakatkaisujen estämisen vuoksi, jotka voisivat hitailla ja turvattomilla yhteyksillä vaarantaa maksutietoja.
- Digitaalisen henkilöllisyyden todentamisen eheys ja luottamuksellisuus: Tarve digitaaliselle tunnistautumiselle kasvaa jatkuvasti – erityisesti uusia tilejä avattaessa, viranomaispalveluita käytettäessä tai KYC-vaatimuksia (Know Your Customer) täytettäessä. Näihin prosesseihin kuuluu usein:
- Henkilöasiakirjojen lähettäminen: Passin, ajokortin tai muun virallisen henkilötodistuksen skannausten lataaminen.
- Biometriset tarkistukset: Kasvojentunnistuksen tai sormenjälkien käyttö todentamiseen.
- Viranomaisportaalit: Viisumin hakeminen, veroasioiden hoito tai asiointi virallisilla valtion verkkosivuilla.
eSIM varmistaa, että nämä erittäin arkaluontoiset henkilöasiakirjat ja biometriset tiedot siirtyvät salatun kanavan kautta suojassa väliintuloilta ja luvattomalta pääsyltä. Näiden tunnistusvaiheiden onnistuminen riippuu täysin yhteytesi turvallisuudesta.
MollySIM: Turvallisten verkkokumppanien priorisointi
MollySIMin kaltaiset palveluntarjoajat ymmärtävät, että turvallisen matkayhteyden perusta lepää alla olevan verkkoinfrastruktuurin luotettavuudessa ja eheydessä. MollySIM tekee kumppanuuksia ainoastaan turvallisten, operaattoritason verkko-operaattoreiden kanssa ympäri maailmaa varmistaen, että eSIMisi yhdistää suoraan luotettavaan infrastruktuuriin. Tämä sitoutuminen tarkoittaa:
- Tarkkaan valitut verkkokumppanit: MollySIM valitsee kumppaneikseen vain toimijoita, jotka tunnetaan vahvoista suojausprotokollistaan ja luotettavasta palvelustaan, mikä minimoi vaarantuneisiin verkkoihin yhdistämisen riskin.
- Suorat, turvatut yhteydet: Mahdollistamalla suorat yhteydet MollySIM auttaa käyttäjiä välttämään jaettujen, julkisten Wi-Fi-ympäristöjen haavoittuvuudet.
- Luotettava suorituskyky kriittisiin tehtäviin: MollySIMin parannettu 384 kbps FUP-nopeus varmistaa, että aikaherkät suojausprotokollat, monivaiheisen tunnistautumisen vaiheet ja raskaat tunnistautumistiedostojen lataukset hoituvat tehokkaasti ilman hitaista yhteyksistä johtuvia riskejä. Tämä varmistaa, että tärkeät sovellukset, kuten Google Maps (turvallisen pankkiautomaatin paikantamiseen) tai Apple Pay (nopeisiin lähimaksuihin), toimivat moitteettomasti missä tahansa.
eSIM muuttaa mobiililaitteesi turvalliseksi portiksi kaikkeen taloudelliseen ja henkilöllisyyteen liittyvään digitaaliseen asiointiin matkoilla. Kyse ei ole vain yhteyden säilyttämisestä – kyse on turvassa pysymisestä.
Monivaiheisen tunnistautumisen (MFA) ja digitaalisen henkilöllisyyden todentamisen hallinta eSIMillä
Nykyaikaiselle matkailijalle verkkotilien suojaaminen ja etätunnistautuminen eivät ole mukavuustekijöitä, vaan ehdottomia vaatimuksia. Perinteiset yhteysmenetelmät tekevät näistä kriittisistä tehtävistä kuitenkin usein turhauttavia ja alttiita tietoturvariskeille. Monivaiheinen tunnistautuminen (MFA), erityisesti tekstiviestitse toimitettaviin kertakäyttösalasanoihin (OTP) tukeutuminen, muodostuu usein suureksi esteeksi. Matkustajat kohtaavat jatkuvasti viivästyneitä tai toimittamatta jääneitä tekstiviestejä verkkojen yhteensopimattomuuden tai roaming-rajoitusten vuoksi, mikä johtaa tilien lukkiutumiseen. Toinen vaihtoehto – kansainvälisen verkkovierailun pitäminen päällä tavallisella SIM-kortilla – aiheuttaa usein järjettömiä roaming-kuluja vain muutaman viestin vastaanottamisesta. Lisäksi fyysisten SIM-korttien vaihtaminen paikallisen datan saamiseksi katkaisee pääsyn kotimaiseen päänumeroosi, joka on suoraan liitetty pankkeihisi, viestisovelluksiisi ja sosiaaliseen mediaasi.
eSIMin etu: Saumaton monivaiheinen tunnistautuminen (MFA) pääasiallisen numerosi säilyessä aktiivisena
Tässä eSIM-teknologia määrittelee matkustamisen turvallisuuden uudelleen. Nykyaikaiset älypuhelimet mahdollistavat kaksois-SIM-toiminnan (Dual SIM), mikä tarkoittaa, että voit pitää ensisijaisen fyysisen SIM-korttisi aktiivisena laitteessasi ja käyttää samanaikaisesti eSIMiä dat
🇬🇧 United Kingdom High-Speed Travel eSIM & SIM Plans
Instant QR code activation, hotspot enabled, with guaranteed 384kbps fallback speed to keep Maps & Digital Wallets active.